Autoevaluare · 2 minute 6 expuneri găsite

Gratuit · 2 minute

Nu știți care dintre noile legi din Moldova vă vizează?

Majoritatea afacerilor intră sub cel puțin una, iar Legea 195/2024 este în vigoare din 23 august 2026. Răspundeți la 7 întrebări scurte și primiți pe loc o evaluare personalizată: ce legi vi se aplică, unde aveți lacune și de unde să începeți. Fără e-mail.

Securitate cibernetică pentru companii din Republica Moldova.

Teste de penetrare, funcția de CISO extern și conformitate cu Legea 195/2024 și Legea 48/2023.

Direct la evaluare

Gratuit · 2 minute

Nu știți care dintre noile legi din Moldova vă vizează?

Majoritatea afacerilor intră sub cel puțin una, iar Legea 195/2024 este în vigoare din 23 august 2026. Răspundeți la 7 întrebări scurte și primiți pe loc o evaluare personalizată: ce legi vi se aplică, unde aveți lacune și de unde să începeți. Fără e-mail.

Consultanță în securitate cibernetică

SecuritateciberneticăpentrucompaniidinRepublicaMoldova.

Teste de penetrare, funcția de CISO extern și conformitate cu Legea 195/2024 și Legea 48/2023.

recon://țintă 6 expuneri găsite

  • Autentificare fără MFA
  • Acces la distanță expus (RDP/SSH)
  • Parole slabe și reutilizate
  • Date expuse și shadow IT
  • Sistem și TLS învechite
  • Cameră și microfon expuse
Evaluare ~2 minute · fără e-mail

Gratuit · 2 minute

Nu știți care dintre noile legi din Moldova vă vizează?

Majoritatea afacerilor intră sub cel puțin una, iar Legea 195/2024 este în vigoare din 23 august 2026. Răspundeți la 7 întrebări scurte și primiți pe loc o evaluare personalizată: ce legi vi se aplică, unde aveți lacune și de unde să începeți. Fără e-mail.

ISO 27001SOC 2GDPRNIS2PCI DSSNIST CSFISO 27001SOC 2GDPRNIS2PCI DSSNIST CSF

Cadrul legal

Legile s-au schimbat. Cine verifică și până când.

Din 23 august 2026, protecția datelor din Moldova merge după reguli de tip GDPR, iar securitatea cibernetică are termene concrete sub Legea 48/2023. Pornim de la aceste obligații și le legăm de standardele pe care le cer deja partenerii dvs.: ISO 27001, SOC 2, NIS2.

ASC
Legea 48/2023HG 562/2025

Agenția pentru Securitate Cibernetică

Supraveghează Legea 48/2023: măsuri minime de securitate (anexa HG 562/2025), raportarea incidentelor, audit extern o dată la trei ani.

CNPDCP
Legea 195/2024

Centrul Național pentru Protecția Datelor cu Caracter Personal

Supraveghează Legea 195/2024, în vigoare din 23 august 2026: temei legal, evidența prelucrărilor, drepturile persoanelor, notificarea breșelor în 72 de ore.

  1. 23 aug. 2026 Legea 195/2024 este în vigoare. Breșele se notifică în 72 de ore, cererile persoanelor primesc răspuns într-o lună.
  2. 5 apr. 2027 Entitățile esențiale depun primul raport de evaluare a conformității (HG 562/2025, la 18 luni de la intrarea în vigoare).
  3. 5 oct. 2027 Același raport pentru entitățile importante, la 24 de luni. Un certificat ISO 27001 valid ține loc de anexa tehnică.

Informații generale, nu consultanță juridică. Referințele la ASC, CNPDCP și cadrele menționate sunt doar pentru identificare. Verificați obligațiile în textele oficiale.

Ce facem

Cinci servicii, un singur responsabil.

vCISO

Preluăm funcția de securitate a companiei dvs.

Legea 48/2023 cere un responsabil de securitate, iar Legea 195/2024 cere, în multe cazuri, un responsabil de protecția datelor. Această funcție nu presupune un departament. Ca CISO extern, gestionăm politicile, registrul de riscuri, furnizorii, auditurile și relația cu ASC și CNPDCP.
PenTest

Securitate ofensivă

Teste de penetrare pe aplicații, rețele și cloud, plus simulări de phishing. Primiți fiecare constatare cu pași de reproducere și cu ordinea de remediere recomandată.

Guvernanță

Conformitate și audit

Pregătire pentru Legea 195/2024, HG 562/2025, ISO 27001 și SOC 2: politici, registru de riscuri, controale și dosarul de dovezi pentru auditor.

Infra

Revizuirea infrastructurii

Rețea, cloud, identitate, backup. Analizăm configurația efectivă a sistemelor și livrăm lista de consolidare în ordinea impactului.

Agenți AI

Guvernanța și securitatea agenților AI

Copiloții și agenții AI ajung la date reale. Stabilim ce au voie să acceseze, testăm comportamentul lor la încercări de manipulare și redactăm o politică de utilizare aplicabilă.

Salient.sec

Platformă de conformitate pentru legile din Moldova.

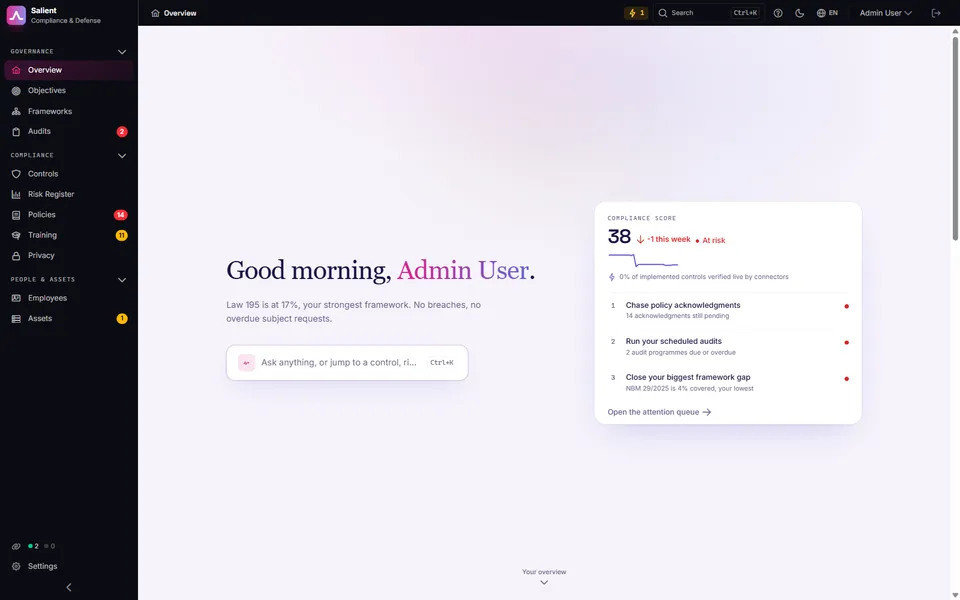
Salient.sec ia Legea 195/2024, Legea 48/2023, ISO 27001, NIS2 și GDPR și le transformă în controale concrete, cu responsabili, termene și dovezi. Registrul prelucrărilor, cererile persoanelor, notificarea breșelor, furnizorii și politicile stau în același loc, în română, engleză și rusă.

Cadrele, mapate între ele

Activați un cadru și primiți lista de cerințe gata de lucru. Ce acoperă deja ISO 27001 se bifează automat și pentru HG 562/2025 sau NIS2, fără muncă dublă.

Modulul de protecția datelor

Registrul prelucrărilor, DPIA, cererile persoanelor cu termenele legale, notificarea breșelor către CNPDCP în 72 de ore, registrul de consimțăminte. Tot ce cere Legea 195/2024, ca flux de lucru cu termene.

Dovezi din sistemele dvs.

Se conectează la Microsoft 365, Google Workspace, Azure, AWS și GitHub și citește starea reală a controalelor: MFA, dispozitive, acces. Auditorul primește o cameră de audit cu acces doar la citire.

Ecranul de ansamblu Salient.sec: scorul de conformitate și coada de atenție

Construit pe cadrele din Moldova: Legea 195/2024, Legea 48/2023 cu HG 562/2025, Regulamentul BNM 29/2025. Mapate pe ISO 27001, SOC 2, GDPR, NIS2, NIST CSF și CIS.

Salient.sec este în beta deschisă: îl folosim deja cu primii clienți și îl construim în ritmul lor.

Contactați-ne.

Descrieți pe scurt situația companiei dvs. Răspundem, de regulă, în cel mult o zi lucrătoare; la nevoie, începem cu o discuție de 30 de minute.

Datele sunt folosite exclusiv pentru a vă răspunde.